🚨揭秘PHP2SHELL远程代码执行漏洞:圣者一键系统化防御终端下载
发布日期:2026年10月
发布机构:圣者安全实验室(SZHER Security Lab)
官方网址:https://www.szher.com
适用对象:站长、站群运维工程师、Web 开发者、企业安全负责人
一、风暴来袭:什么是 PHP2SHELL 漏洞?
近期,多款基于 PHP 架构的网站与集群服务器频遭不明来源的黑客攻击。攻击者无需获取网站后台权限、无需知道数据库密码、甚至目标网站根本没有提供任何文件上传入口,就能在短短数秒内向服务器植入 WebShell 内存马或后门脚本,继而彻底接管整台服务器!
这一系列被称为 PHP2SHELL(CVE 关联威胁) 的攻击链,正席卷全球数百万运行在 Linux / 宝塔 / LNMP 环境下的 PHP 业务节点。
二、直击核心:PHP2SHELL 的致命攻击链与恐怖危害
1. 为什么“没开放上传也能被写入木马”?
PHP2SHELL 漏洞的核心切入点,在于 PHP 语言长期内置的一项默认特性 —— session.upload_progress(文件上传进度监控机制):
- 当客户端发起一个带有
multipart/form-data的 HTTP 请求并在参数中携带特定标记时,PHP 会在执行业务代码之前,由底层 C 语言引擎自动在系统临时目录生成一个以sess_开头的临时 Session 文件; - 攻击者的杀招:攻击者在请求报文中故意伪造一段 PHP 恶意代码作为 Session 内容。此时,一个包含 WebShell 攻击载荷的临时文件就已经静悄悄地落盘到了服务器中;
- 紧接着,黑客结合本地文件包含(LFI)、
php://filter伪协议编码转换链,或是利用动态链接库libiconv的溢出与内存脏读,瞬间触发该临时文件的执行,将控制权移交给黑客!
2. 对站长与企业造成的灾难性危害
- 0 门槛提权与远程代码执行(RCE):攻击全自动、发包即执行,攻击成功率极高;
- 核心数据失窃与勒索删库:数据库连接配置暴露,核心用户数据、订单交易明细被整库打包拖走,甚至全盘被黑客植入勒索病毒加密;
- 批量沦为挖矿肉鸡与发信傀儡:服务器 CPU 常年 100% 满载,带宽被黑客占用进行对外 DDoS 攻击或刷量垃圾邮件,导致服务器 IP 被机房封锁、域名被各大搜索引擎拉黑;
- 站群横向穿透击穿:一台被攻破,同宿主、同内网的几十上百个关联站点被黑客批量横向渗透,造成全线溃败。
三、站长运维的手工防御痛点:为什么补丁总打不干净?
许多运维同学在被黑后,往往只删除了当前被篡改的网页,没过两小时又死灰复燃,根本原因在于传统排查困难重重:
- 多版本 PHP 遗漏:服务器上往往共存 PHP 7.4、8.0、8.1、8.2 等多个版本,手工修改容易漏掉某个特定配置;
- 重载不彻底:修改了配置文件后,未平滑刷新 PHP-FPM 缓存或主进程,防御并未真正生效;
- 误伤正常业务:手工在 Nginx 中编写过滤规则,很容易导致用户登录、普通表单提交等正常业务瘫痪;
- 站群维护繁重:手里有几十台甚至上百台云主机,逐台 SSH 敲命令行排查耗时耗力,往往在修到第三台时,第四台已经被黑客自动化工具攻陷。
四、救市利器:圣者 · PHP2SHELL 漏洞系统化修复与加固终端
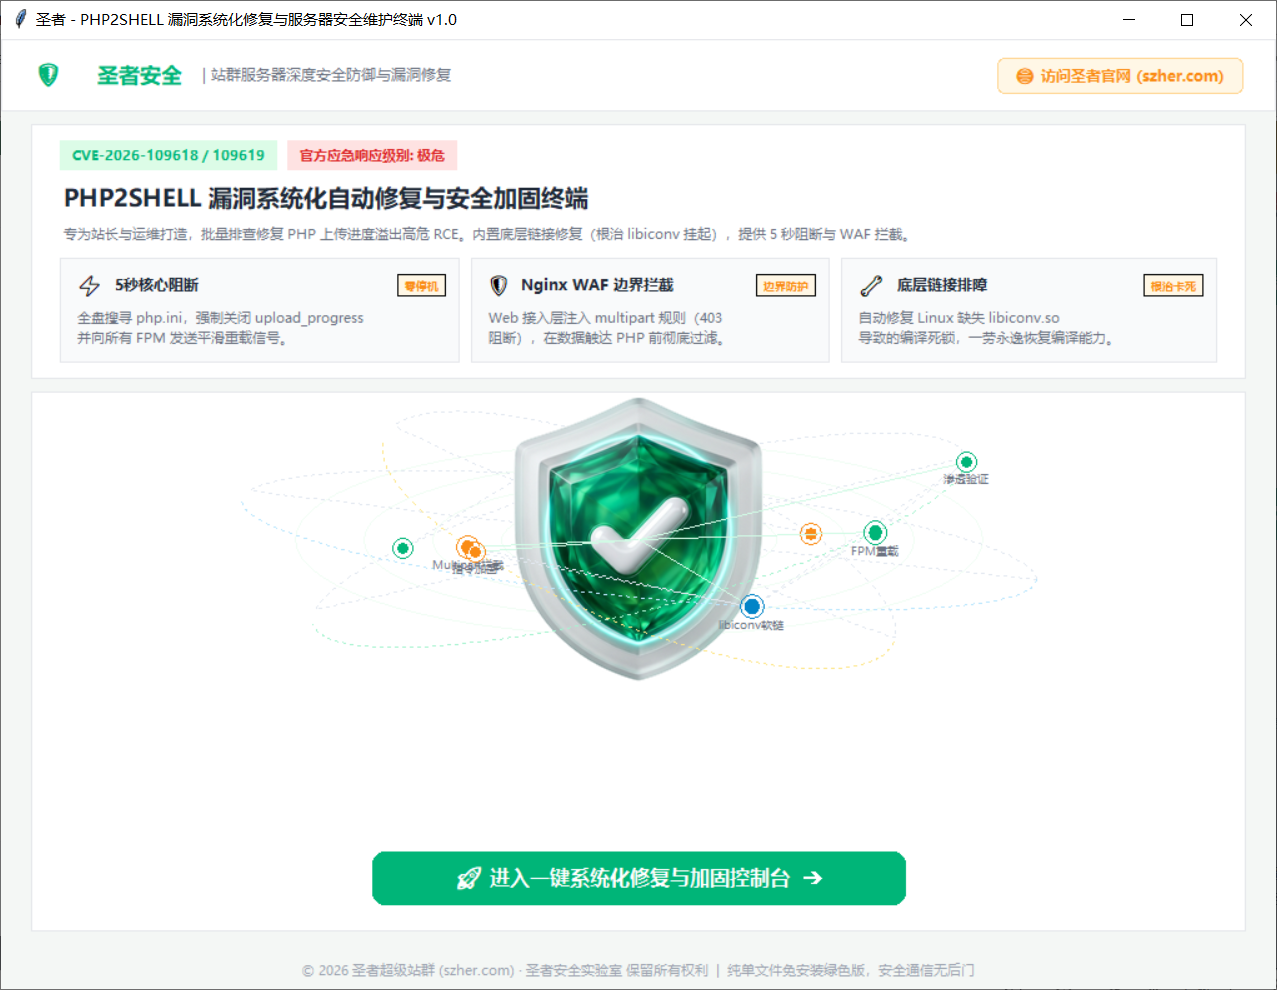
针对上述困境,圣者安全团队倾力打造了行业首款纯图形化、自动化、多层纵深防御的专杀利器 —— 「圣者 · PHP2SHELL 漏洞系统化修复与服务器安全维护终端 v1.0」。
本软件为完全免费的单文件独立免安装绿色工具,专为站长与站群运维量身定制,提供从“体检 ➔ 熔断 ➔ 边界加固 ➔ 依赖重塑 ➔ 渗透闭环验证”的一站式全自动治理方案!
五、圣者终端的核心技术优势与五重立体防御
🛡️ 第 1 重:5 秒全盘快速熔断(斩断落盘载体)
一键全自动递归扫描全盘所有路径(/etc、/usr/local、宝塔 /www/server/php 等)下每一个版本的 php.ini,精准将 session.upload_progress.enabled 强制置为 Off,从根源掐死黑客利用 Session 机制生成任意临时文件的可能性,并自动无缝重载 PHP-FPM 守护进程,业务 0 闪断、0 报错。
🛡️ 第 2 重:Nginx 边界 WAF 拦截(御敌于千里之外)
为无需处理文件上传的接口或高危站点一键注入边缘过滤策略。在攻击请求刚刚抵达 Web 服务器网关层时,直接返回 HTTP 403 Forbidden 强行阻断,攻击流量根本触碰不到后端的 PHP 执行体。
🛡️ 第 3 重:底层 libiconv 动态链接重塑与环境排障
深入检查系统底层动态共享库,自动重构 libiconv.so 软链与 /etc/ld.so.conf.d/ 引用,执行 ldconfig 刷新系统链接缓存,彻底粉碎基于字符集畸形编码伪协议的绕过利用链。
🛡️ 第 4 重:高危命令执行函数全量封堵(深度加固)
一键为生产环境批量注入 system、exec、shell_exec、passthru、proc_open 等 14 种危险系统调用函数黑名单,即使未来黑客挖掘出其他未知 0-Day 逻辑绕过,也休想在系统内提权执行任何 Bash 脚本或木马。
🛡️ 第 5 重:独创闭环渗透验证系统(修完真管用,心里有底)
修复完成后,软件内嵌的轻量渗透探测引擎将现场向您的服务器发送真实的 PHP2SHELL 攻击模拟数据包与正常业务心跳包:
- 确认恶意 Multipart 攻击已被 100% 成功拦截;
- 确认正常 API 业务无损通畅;
- 拒绝盲盒运维,结果一目了然!
六、极致产品体验:科技感与实用主义的结合
- 单文件即点即用:体积仅 30 余兆,内嵌全部加密通信组件与图形引擎,无需目标电脑安装任何 Python 依赖;
- 全新 3D 视觉与动态星链:采用高拟真翡翠 3D 水晶盾牌与 8 颗实时前后穿透旋转的 SVG 矢量星链卫星,科技质感拉满,运维也可以极具仪式感;
- 多服务器集中化配置管理:支持一键保存、快速下拉切换常用服务器,站长运维一个窗口即可搞定百台服务器的安全体检与批量加固;
- 完全开源透明、安全可信:纯净无后门、无广告弹窗,所有执行脚本在日志框中完全明文彩色输出,每一步变更清清楚楚。
七、立即体验与官方服务支持
网络安全无小事,防患于未然胜过亡羊补牢。为了保护广大站长的数据安全与业务稳定,圣者安全团队将该工具面向全网永久免费开放下载!
- 官方网站直达:https://www.szher.com
- 工具名称:
圣者_PHP2SHELL_Server_Fixer.exe(单文件版) - 操作支持:欢迎访问圣者官网安全技术专区获取最新漏洞分析报告、防御规则库及官方技术支持。
守护您的每一台云端主机,筑牢站群业务的数字长城 —— 圣者安全,始终在您身后!
软件下载:
通过网盘分享的文件:PHP2SHELL_Server_Fixer.zip
链接: https://pan.baidu.com/s/1g7p7N0gKH9ft_6gsKs5A0Q?pwd=fxvc 提取码: fxvc 复制这段内容后打开百度网盘手机App,操作更方便哦